Gesamturteil: Rot
Dringender Handlungsbedarf
Mindestens ein Befund ist als kritisch oder hoch eingestuft.
- 0Kritisch
- 1Hoch
- 0Mittel
- 1Niedrig
- 0Info
Kurzfazit
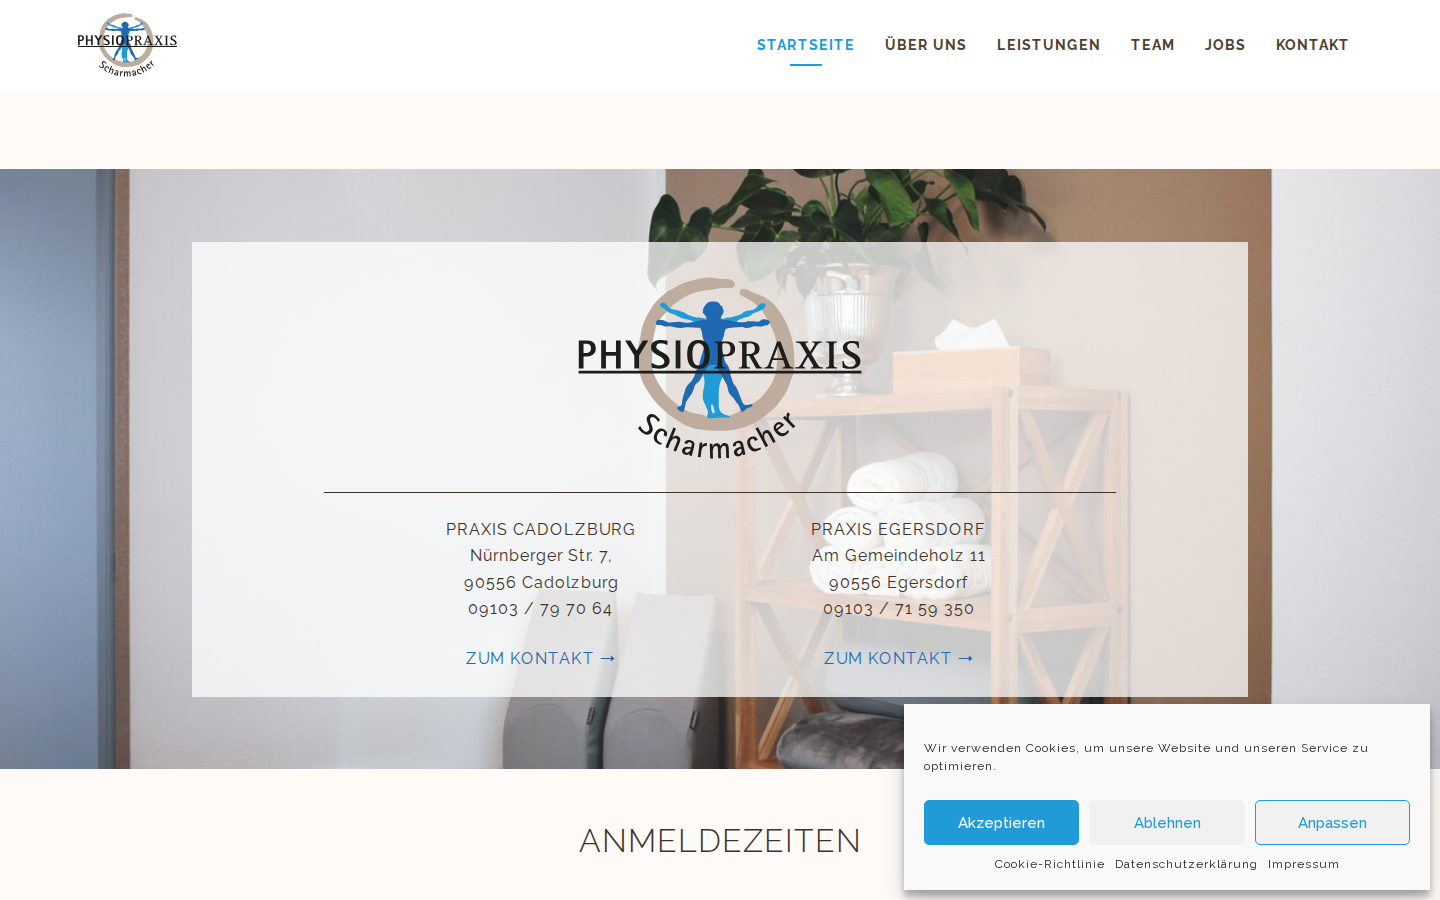
Ein Einwilligungsbanner (Complianz) ist vorhanden; vor der Einwilligung wurde kein Tracking festgestellt.
Rechtstexte: in der Datenschutzerklärung fehlt der Punkt „Name und Kontaktdaten des Verantwortlichen“.
Technik: HSTS-Header fehlt, Schwere niedrig.
So sieht ein Erstbesucher die Seite
Befunde
Nach Bereichen geordnet, innerhalb eines Bereichs nach Schwere. Jeder Befund nennt die Belege aus dem Scan, die Rechtsgrundlage und einen konkreten nächsten Schritt.
Datenschutzerklärung
Datenschutzerklärung unvollständig
HochIn der Datenschutzerklärung fehlen Pflichtangaben: Name und Kontaktdaten des Verantwortlichen. Geprüft wurde formal anhand von Schlagworten (deutsch und englisch).
Belege (1)
- TextFehltName und Kontaktdaten des Verantwortlichengefunden auf /datenschutzerklaerung/
Empfehlung
Ergänzen Sie die im Befund genannten Pflichtinformationen nach Art. 13 DSGVO. Die Prüfung ist formal (Schlagworte); sie ersetzt keine inhaltliche Kontrolle.
Technik und Verschlüsselung
HSTS-Header fehlt
NiedrigDie HTTPS-Antwort der Startseite enthält keinen Strict-Transport-Security-Header. Ohne wirksames HSTS bleibt jeder Aufruf angreifbar, der über http:// oder einen alten Link beginnt: Ein Angreifer im selben Netz kann die Weiterleitung auf HTTPS abfangen und die Verbindung unverschlüsselt halten (SSL-Stripping). HSTS wirkt erst, nachdem der Browser den Header bei einem früheren HTTPS-Besuch gespeichert hat, also ab dem zweiten Besuch; den allerersten Aufruf schützt nur die Aufnahme der Domain in die HSTS-Preload-Liste der Browser. Ob die Domain dort bereits steht (hstspreload.org), prüft das Tool nicht.
Belege (1)
- HeaderStrict-Transport-Security(fehlt)gefunden auf /
Empfehlung
Setzen Sie den Header Strict-Transport-Security: max-age=31536000; includeSubDomains, damit Browser die Seite nur noch verschlüsselt aufrufen. includeSubDomains nur setzen, wenn alle Subdomains per HTTPS erreichbar sind; Browser rufen sie danach nicht mehr über HTTP auf.
Drittanbieter
Beim Erstbesuch wurden keine Server fremder Anbieter kontaktiert; alle 430 Requests gingen an die eigene Domain.
Cookies und Speicher
Beim Erstbesuch wurden weder Cookies noch Einträge im Local oder Session Storage angelegt.
Einwilligungsbanner
- Einwilligungsbanner
- erkannt
- Consent-Tool
- Complianz
- Ablehnen auf erster Ebene
- ja
- Akzeptieren auf erster Ebene
- ja
- Tracking-Requests vor Einwilligung
- 0
- Text des Einwilligungsbanners (Auszug)
Wir verwenden Cookies, um unsere Website und unseren Service zu optimieren. Akzeptieren Ablehnen Anpassen Cookie-Richtlinie Datenschutzerklärung Impressum
Impressum
- Seite gefunden
- ja https://physiopraxis-scharmacher.de/impressum/
- Von der Startseite verlinkt
- ja Linktext „Impressum“
Pflichtangaben nach § 5 DDG
- Name bzw. Firma des Anbietersgefunden
- Ladungsfähige Anschriftgefunden
- E-Mail-Adressegefunden
- Zweiter schneller Kontaktweg (Telefon oder Kontaktformular)gefunden
Formale Prüfung auf Schlüsselbegriffe. Ob eine Angabe inhaltlich richtig ist (z. B. die Anschrift ladungsfähig), lässt sich automatisch nicht feststellen.
Datenschutzerklärung
- Seite gefunden
- ja https://physiopraxis-scharmacher.de/datenschutzerklaerung/
- Von der Startseite verlinkt
- ja Linktext „Datenschutzerklärung“
Pflichtinhalte nach Art. 13 DSGVO
- Verantwortlicher und Kontakt (Art. 13 Abs. 1 lit. a)nicht gefunden
- Datenschutzbeauftragter, falls benannt (lit. b)gefunden
- Zwecke der Verarbeitung (lit. c)gefunden
- Rechtsgrundlagen (lit. c)gefunden
- Berechtigte Interessen (lit. d)gefunden
- Empfänger (lit. e)gefunden
- Drittlandübermittlung und Garantien (lit. f)gefunden
- Speicherdauer (Abs. 2 lit. a)gefunden
- Betroffenenrechte (Abs. 2 lit. b)gefunden
- Widerspruchsrecht (Art. 21)gefunden
- Widerruf der Einwilligung (Abs. 2 lit. c)gefunden
- Beschwerderecht (Abs. 2 lit. d)gefunden
- Pflicht zur Bereitstellung (Abs. 2 lit. e)gefunden
- Automatisierte Entscheidungen (Abs. 2 lit. f)gefunden
Zusätzlich geprüft
- Hinweise zu Cookies und Endgerätezugriffgefunden
Informationen zu Cookies und Endgerätezugriff gehören zur informierten Einwilligung nach § 25 Abs. 1 TDDDG; sie sind keine eigene Pflichtangabe nach Art. 13 DSGVO.
Fehlt laut Prüfung: Name und Kontaktdaten des Verantwortlichen
Formale Prüfung auf Schlüsselbegriffe (deutsch und englisch). Die Qualität und Richtigkeit der Texte bewertet das Tool nicht.
Technik
- HTTPS
- ja
- HTTP leitet auf HTTPS um
- ja
- HSTS
- nicht gesetzt
- TLS-Zertifikat
- TLS 1.3, ausgestellt von YR2 für physiopraxis-scharmacher.de, gültig bis 30.11.2026
- Unverschlüsselte Inhalte
- keine
- Formulare über HTTP
- keine
Sicherheits-Header
Empfohlen als Stand der Technik für technische und organisatorische Maßnahmen (Art. 32 DSGVO, § 19 Abs. 4 TDDDG). Keiner dieser Header ist einzeln vorgeschrieben; fehlende Header sind deshalb kein eigener Befund.
| Header | Wert |
|---|---|
| Content-Security-Policy | nicht gesetzt |
| X-Content-Type-Options | nicht gesetzt |
| Referrer-Policy | nicht gesetzt |
| Permissions-Policy | nicht gesetzt |
| X-Frame-Options | nicht gesetzt |
Geprüfte Seiten
| Adresse | Rolle | Status |
|---|---|---|
| https://physiopraxis-scharmacher.de/ | Startseite | 200 |
| https://physiopraxis-scharmacher.de/impressum/ | Impressum | 200 |
| https://physiopraxis-scharmacher.de/datenschutzerklaerung/ | Datenschutz | 200 |
| https://physiopraxis-scharmacher.de/kontakt/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/ueber-uns/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/kontakt/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/ueber-uns/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/leistungen/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/leistungen/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/team/ | Unterseite | 200 |
| https://physiopraxis-scharmacher.de/jobs/ | Unterseite | 200 |
Fehler und Einschränkungen
Während des Scans sind keine Fehler aufgetreten. Allgemeine Grenzen der Prüfung stehen unter „Methodik“.
Methodik
- Aufruf mit einem frischen Chromium-Profil, Sprache de-DE, Zeitzone Europe/Berlin, wie ein Erstbesucher. Ein Einwilligungsbanner wird nicht angeklickt; alle Requests, Cookies und Speichereinträge gelten daher als „vor Einwilligung“.
- Scan-Standort ist der Server, auf dem dieses Prüftool läuft; seine IP-Herkunft wird nicht erfasst. Manche Consent-Tools zeigen je nach Herkunftsland andere oder keine Banner. Das Ergebnis gilt daher für diesen Standort.
- Geprüft werden die Startseite sowie bis zu zehn weitere Seiten, Impressum und Datenschutzerklärung mit Vorrang.
- Drittanbieter werden über eine kuratierte Anbieterliste einem Unternehmen, Land und DPF-Status zugeordnet (Stand der Liste und des DPF-Abgleichs: 05.10.2026). Der DPF-Status wird nicht live abgefragt; einzelne Einträge sind aus bekannter langjähriger Teilnahme übernommen und vor einer Beanstandung auf dataprivacyframework.gov zu prüfen.
- Impressum und Datenschutzerklärung werden formal auf Pflichtangaben geprüft, nicht inhaltlich.
- Nicht geprüft: Inhalte hinter Logins oder Formularen, das Verhalten nach Einwilligung oder Ablehnung, Server-Logs, Auftragsverarbeitungsverträge, Barrierefreiheit.
Schweregrade
- KritischSehr wahrscheinlich ein schwerwiegender Verstoß mit hohem Abmahn- oder Bußgeldrisiko. Sofort beheben.
- HochWahrscheinlich ein Verstoß. Zeitnah beheben.
- MittelRechtlich angreifbar oder vom Einzelfall abhängig. Prüfen und nachbessern.
- NiedrigFormaler Mangel oder Stand der Technik. Bei Gelegenheit beheben.
- InfoHinweis ohne eigene Bewertung. Manuell prüfen.
Automatisierte Erstprüfung zum angegebenen Zeitpunkt aus Sicht eines Erstbesuchers ohne Einwilligung. Kein Ersatz für eine rechtliche Beratung; Ergebnisse können unvollständig sein.